LE CONSEGNE
Cosa può rimanere al tuo team
Matrice dei permessi, integrazione, test applicativi e istruzioni amministrative.
SCENARIO ILLUSTRATIVO
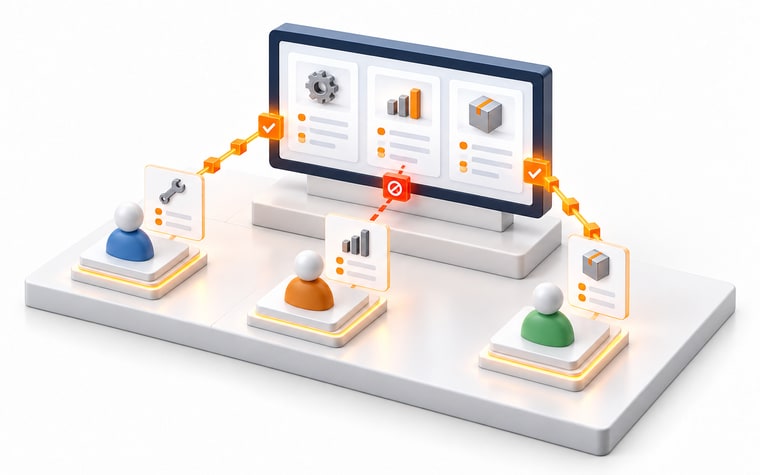
Dipendenti, fornitori e referenti esterni usano lo stesso portale, ma devono vedere informazioni ed eseguire operazioni differenti.
Un possibile intervento, da adattare al contesto. Non è il resoconto di un progetto svolto.
L’OBIETTIVO
RAPPRESENTAZIONE DIMOSTRATIVA
Matrice dimostrativa: i ruoli reali e l’ambito dei dati dipendono dal portale.
| Ruolo | Leggere richieste | Approvare | Gestire accessi |
|---|---|---|---|
| Operatore | Solo assegnate | No | No |
| Responsabile | Del proprio gruppo | Del proprio gruppo | No |
| Amministratore | Secondo incarico | No, salvo ruolo dedicato | Sì |
Ogni permesso va verificato anche sul server. Nascondere un pulsante nell’interfaccia non impedisce da solo un’operazione.
IL PERCORSO NEL CONCRETO
Puoi coinvolgerci per una sola fase o per il percorso completo. Le verifiche possono anche indicare che conviene cambiare soluzione o fermarsi.
Mappare utenti, dati e operazioni; valutare come collegarsi al sistema di identità già utilizzato dall'organizzazione.
Esplora il percorsoDisegnare ruoli e flussi di accesso. Preparare esercitazioni per assegnare un ruolo, cambiare responsabilità e revocare un account.
Esplora il percorsoIntegrare autenticazione e autorizzazioni. Verificare sia le azioni consentite sia il rifiuto di quelle non consentite e la revoca degli accessi.
Esplora il percorsoLE CONSEGNE
Matrice dei permessi, integrazione, test applicativi e istruzioni amministrative.
IL PUNTO DI PARTENZA
Categorie di utenti, operazioni del portale e piattaforma di identità disponibile.
Le verifiche riguardano il perimetro applicativo concordato. Penetration test, audit specialistici e certificazioni richiedono attività distinte.
PARLIAMONE
Descrivi il contesto, i sistemi coinvolti e il risultato che cerchi. Valutiamo insieme il punto di partenza.
Descrivici il tuo progetto