Più ruoli nello stesso portale
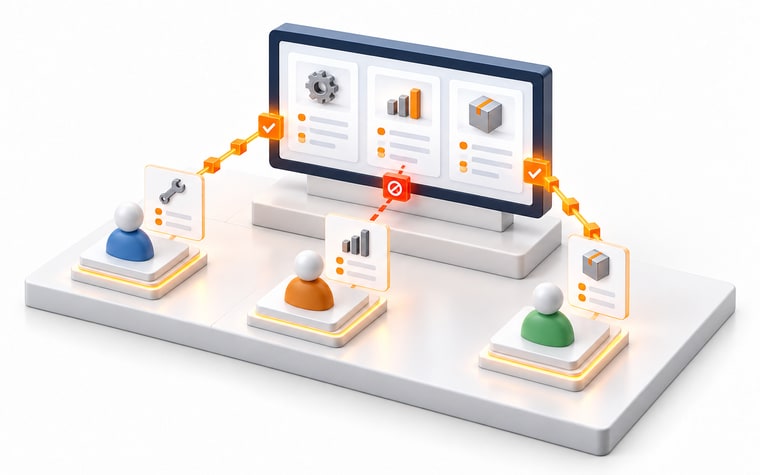
Operatori, responsabili e amministratori devono avere possibilità diverse.
Identità e sicurezza applicativa
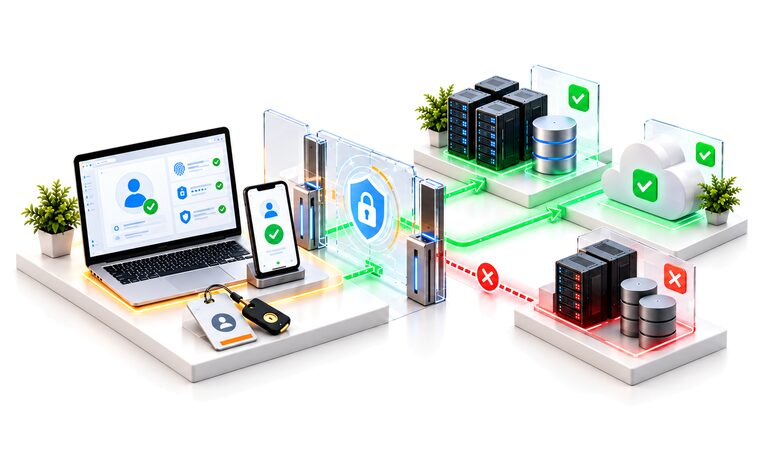
Definiamo autenticazione e autorizzazioni per portali e applicazioni: chi entra, quali informazioni vede e quali operazioni può eseguire.
QUANDO PUÒ ESSERE UTILE
Operatori, responsabili e amministratori devono avere possibilità diverse.
L’ingresso o l’uscita di una persona deve riflettersi sui sistemi utilizzati.
L’applicazione deve integrarsi con un sistema di identità esistente, se compatibile.
L’INTERVENTO
Puoi coinvolgerci per un confronto, per progettare o per realizzare una parte della soluzione.
Come organizziamo il lavoroMappatura di utenti, risorse e azioni; identificazione dei controlli necessari.
Integrazione del sistema di accesso e gestione delle sessioni secondo il contesto.
Attivazione, modifica e revoca, con verifiche delle operazioni consentite e vietate.
CONSEGNE E VERIFICHE
Materiali e verifiche si concordano prima dell’incarico. Ecco cosa può comprendere il lavoro.
COME LO VERIFICHIAMO
Confrontare ogni ruolo con operazioni e dati accessibili.
COME LO VERIFICHIAMO
Provare anche richieste dirette alle API, accessi negati e sessioni non più valide.
COME LO VERIFICHIAMO
Verificare le procedure per cambiare ruolo o revocare un accesso.
IL PUNTO DI PARTENZA
Tipi di utenti, operazioni da proteggere, sistemi di identità esistenti e responsabilità di chi gestisce gli account.
Le verifiche riguardano il perimetro applicativo concordato. Penetration test, audit specialistici e certificazioni richiedono attività distinte.
IL TUO PROGETTO
Descrivi ciò che esiste già e il problema da affrontare. Definiamo il primo intervento e i materiali utili.
Parliamo del tuo progetto